
Tu plan de defensa: test de ciberseguridad para pymes del metal
octubre, 2026
10 puntos que puedes revisar hoy para saber cómo de protegida está tu empresa
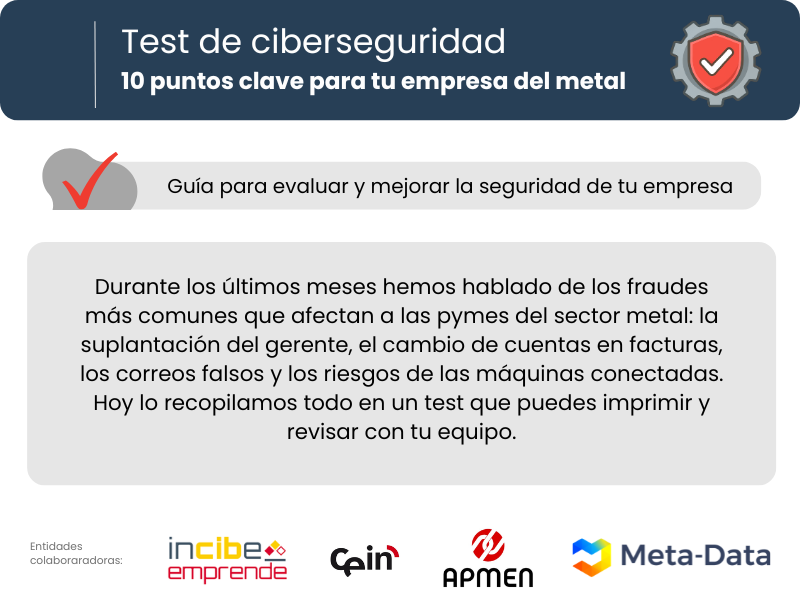
Durante los últimos meses hemos hablado de los fraudes más comunes que afectan a las pymes del sector metal: la suplantación del gerente, el cambio de cuentas en facturas, los correos falsos y los riesgos de las máquinas conectadas. Hoy lo recopilamos todo en una checklist que puedes imprimir y revisar con tu equipo.
PERSONAS: tu equipo es tu primera línea de defensa
- Todo el personal sabe qué es el fraude del CEO y cómo reaccionar ante un mensaje sospechoso.
- Existe un protocolo de verificación telefónica para transferencias fuera de lo habitual.
- El equipo sabe que debe avisar sin miedo si recibe un correo o mensaje sospechoso.
PROCESOS: reglas claras para el día a día
- Cualquier cambio de número de cuenta (proveedor o empleado) requiere confirmación telefónica obligatoria.
- Las transferencias superiores a un importe definido necesitan doble autorización.
- Existe una política de contraseñas: al menos 12 caracteres, distintas para cada servicio, y se cambian periódicamente.
- Se realizan copias de seguridad periódicas y se guardan fuera de la red (disco externo o nube segura).
TECNOLOGÍA: proteger lo que te hace producir
- La red de la oficina está separada de la red del taller (segmentación de red).
- Los ordenadores y servidores tienen el sistema operativo y el antivirus actualizados.
- Los programas de las máquinas CNC y PLCs tienen copia de seguridad en un soporte desconectado.
La ciberseguridad no es un gasto, es la protección de lo que has construido durante años.
Este contenido forma parte de la serie de ciberseguridad que APMEN (Asociación de PYMES del Metal de Navarra), pone a disposición de sus empresas asociadas con el apoyo de Meta-Data , consultora navarra especializada en ciberseguridad. ¿Quieres saber más? Contacta con nosotros. info@meta-data.es


Síguenos en Linkedin